


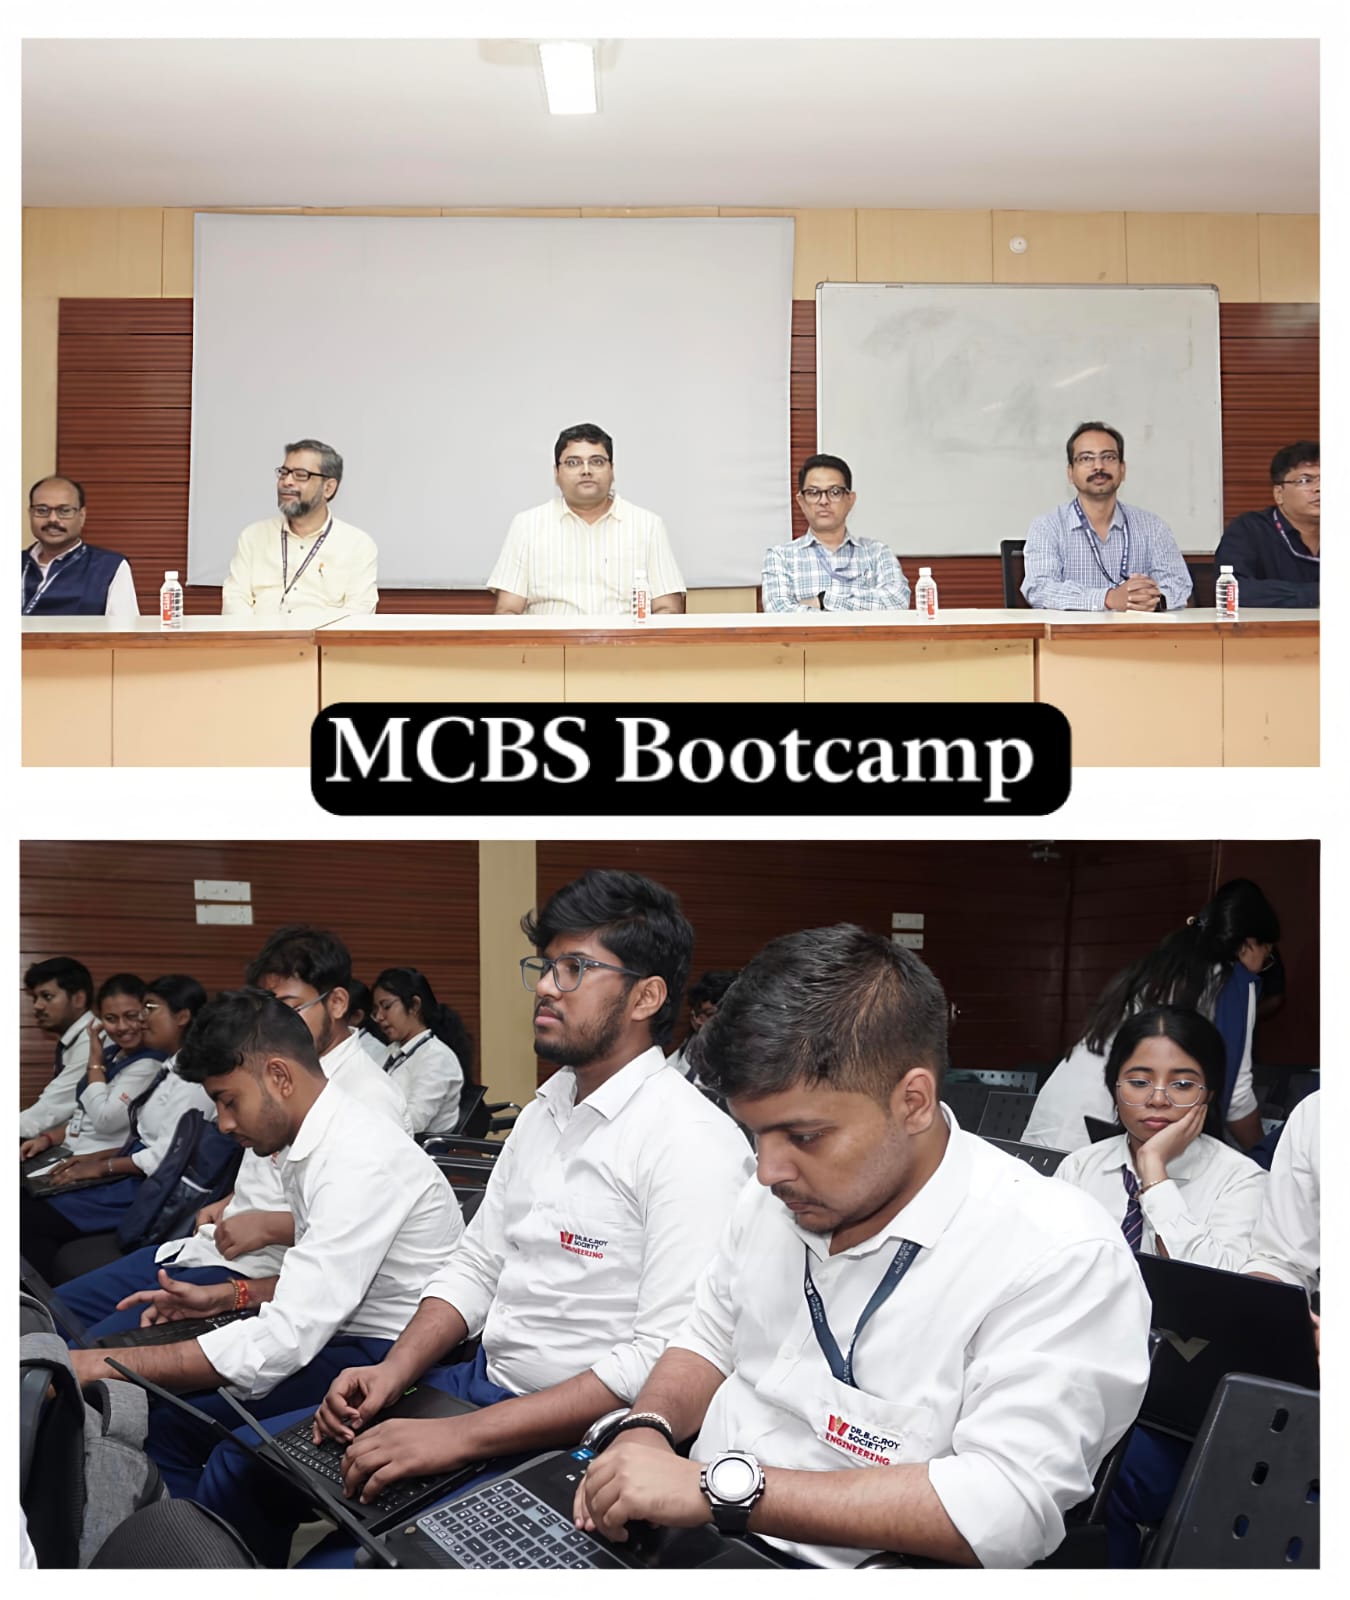
কখনও ফিশিং মেল, কখনও নেটওয়ার্কে অনুপ্রবেশ, আবার কখনও ইন্টারনেটের সঙ্গে যুক্ত ছোট্ট কোনও যন্ত্রই হয়ে উঠতে পারে বড়সড় সাইবার হামলার প্রবেশপথ!
দুর্গাপুর দর্পণ, দুর্গাপুর, ২১ নভেম্বর: সাইবার দুনিয়ায় বিপদ এখন আর শুধু কম্পিউটারের পর্দায় সীমাবদ্ধ নয়। কখনও ফিশিং মেল, কখনও নেটওয়ার্কে অনুপ্রবেশ, আবার কখনও ইন্টারনেটের সঙ্গে যুক্ত ছোট্ট কোনও যন্ত্রই হয়ে উঠতে পারে বড়সড় সাইবার হামলার প্রবেশপথ! সেই বিপদ চিনতে এবং মোকাবিলার কৌশল শিখতেই দু’দিনের বিশেষ প্রশিক্ষণ শিবিরের আয়োজন করল পশ্চিম বর্ধমান জেলার দুর্গাপুরের ড. বি. সি. রায় ইঞ্জিনিয়ারিং কলেজ (BCREC)।
১৯ ও ২০ নভেম্বর কলেজের অ্যালবার্ট আইনস্টাইন সেমিনার হলে আয়োজিত ‘এমসিবিএস বুটক্যাম্প অন মেশিন লার্নিং অ্যান্ড এমার্জিং টেকনোলজিস ইন সাইবারসিকিউরিটি’-তে পড়ুয়াদের জন্য ছিল হাতে-কলমে প্রশিক্ষণ, বিশেষজ্ঞদের আলোচনা এবং দলগত হ্যাকাথন। শুধু সাইবার হামলা কী ভাবে হয়, তা জানা নয়, মেশিন লার্নিংয়ের সাহায্যে কী ভাবে সেই হামলা শনাক্ত করা যায়, তারও পাঠ পেয়েছেন পড়ুয়ারা।
প্রদীপ প্রজ্বলনের মাধ্যমে অনুষ্ঠানের সূচনা হয়। উপস্থিত ছিলেন কলেজের অধ্যক্ষ অধ্যাপক ড. অরিন্দম মণ্ডল, উপাধ্যক্ষ অধ্যাপক ড. খোন্দেকর মোফাজ্জল হোসেন, কম্পিউটার সায়েন্স অ্যান্ড ইঞ্জিনিয়ারিং (সাইবার সিকিউরিটি) বিভাগের প্রধান ড. সুবীর পাঁজা এবং কম্পিউটার সায়েন্স অ্যান্ড ইঞ্জিনিয়ারিং (এআই অ্যান্ড এমএল) বিভাগের প্রধান ড. গৌরসুন্দর মিত্র ঠাকুর।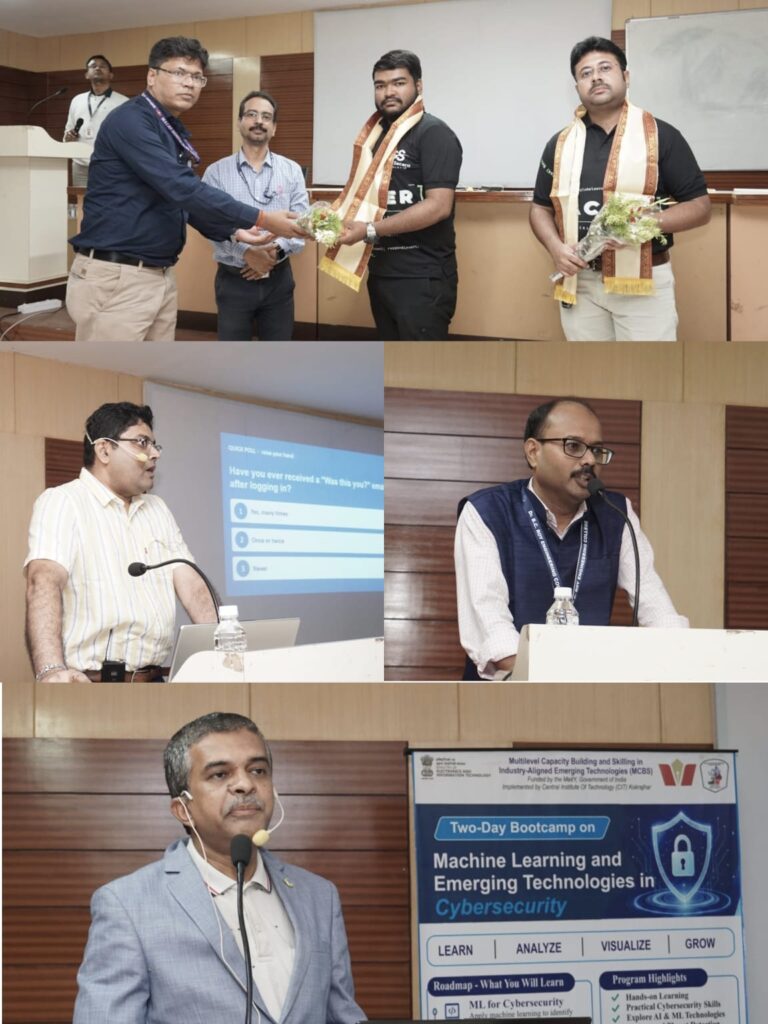
প্রথম দিনের প্রশিক্ষণে আইআইটি মাদ্রাজের ড. অরূপ কুমার চট্টোপাধ্যায় তিন ঘণ্টার বিশেষ কর্মশালায় ফিশিং শনাক্তকরণ, নেটওয়ার্কে হামলা চিহ্নিত করা এবং প্রশিক্ষিত মেশিন লার্নিং মডেলকে কী ভাবে বিভ্রান্ত বা কোরাপ্টেড করে দেওয়া যায়, সেই বিষয়গুলি তুলে ধরেন। এর পর গ্লোবাল সেকোরার প্রতিষ্ঠাতা ও সিইও সৌভিক বিশ্বাস ওপেন সোর্স ইন্টেলিজেন্স বা ওএসআইএনটি এবং নৈতিক তদন্তের বিভিন্ন দিক ব্যাখ্যা করেন। ছিল সরাসরি ওএসআইএনটি প্রতিযোগিতাও। অন্য দিকে, সুরজ পাল ইএসপি৩২ এবং এনআরএফ মডিউলের সাহায্যে কী ভাবে বেতার সংকেত সংগ্রহ করা যায়, তা দেখান। অসুরক্ষিত ইন্টারনেট-সংযুক্ত যন্ত্র কী ভাবে সাইবার হামলার প্রবেশপথ হয়ে উঠতে পারে, সে বিষয়েও সতর্ক করেন তিনি।
দ্বিতীয় দিনে গুরুত্ব পায় তথ্য বিশ্লেষণ এবং শিল্পক্ষেত্রের অভিজ্ঞতা। ড. সুজিত দাস ক্লাস্টারিং ও ফাজি ক্লাস্টারিংয়ের মাধ্যমে লেবেল ছাড়াই বিপুল তথ্যের মধ্যে লুকিয়ে থাকা ধরন বা প্যাটার্ন খুঁজে বের করার পদ্ধতি ব্যাখ্যা করেন। টিসিএসের সিকিউরিটি বিভাগের টেকনোলজি হেড সৌরভ চক্রবর্তী আধুনিক সাইবার হামলার নানা দিক তুলে ধরেন। তথ্য চুরি বা ডেটা এক্সফিলট্রেশন, প্রম্পট ইনজেকশন এবং ডিনায়াল অফ ওয়ালেটের মতো নতুন ধরনের ঝুঁকি নিয়ে আলোচনা করেন তিনি।
অনুষ্ঠানে টিসিএসের সাইবার সিকিউরিটি বিভাগের সার্ভিস ডেলিভারি ম্যানেজার কমল হালদার এবং সাইবার সিকিউরিটি কনসালট্যান্ট পায়েল মল্লিককে সংবর্ধনা জানানো হয়। কর্মক্ষেত্রে নতুন প্রজন্মের প্রযুক্তিবিদদের কাছ থেকে সংস্থাগুলি ঠিক কী ধরনের দক্ষতা ও প্রস্তুতি আশা করে, তা পড়ুয়াদের সামনে তুলে ধরেন পায়েল। বুটক্যাম্পের শেষ পর্বে ছিল হ্যাকাথন। শেখা বিষয়গুলিকে কাজে লাগিয়ে বিভিন্ন সমস্যার সমাধান গড়ে তোলেন পড়ুয়ারা। প্রতিটি দলকে নিজেদের ভাবনা ও সমাধান তুলে ধরার জন্য দেওয়া হয়েছিল মাত্র দু’মিনিট। সেরা দলগুলিকে পুরস্কৃত করা হয়।
আরও পড়ুন: দুর্গাপুরের BCRCP-এর প্রাক্তনী তুনিরের ‘জিভাস্কোপ’ নজর কাড়ল বিশ্বমঞ্চে
(বিশেষ বিশেষ খবরের ভিডিয়ো দেখতে Durgapur Darpan Youtube Channel সাবস্ক্রাইব করুন)